Gobernanza · Riesgo · Inteligencia artificial
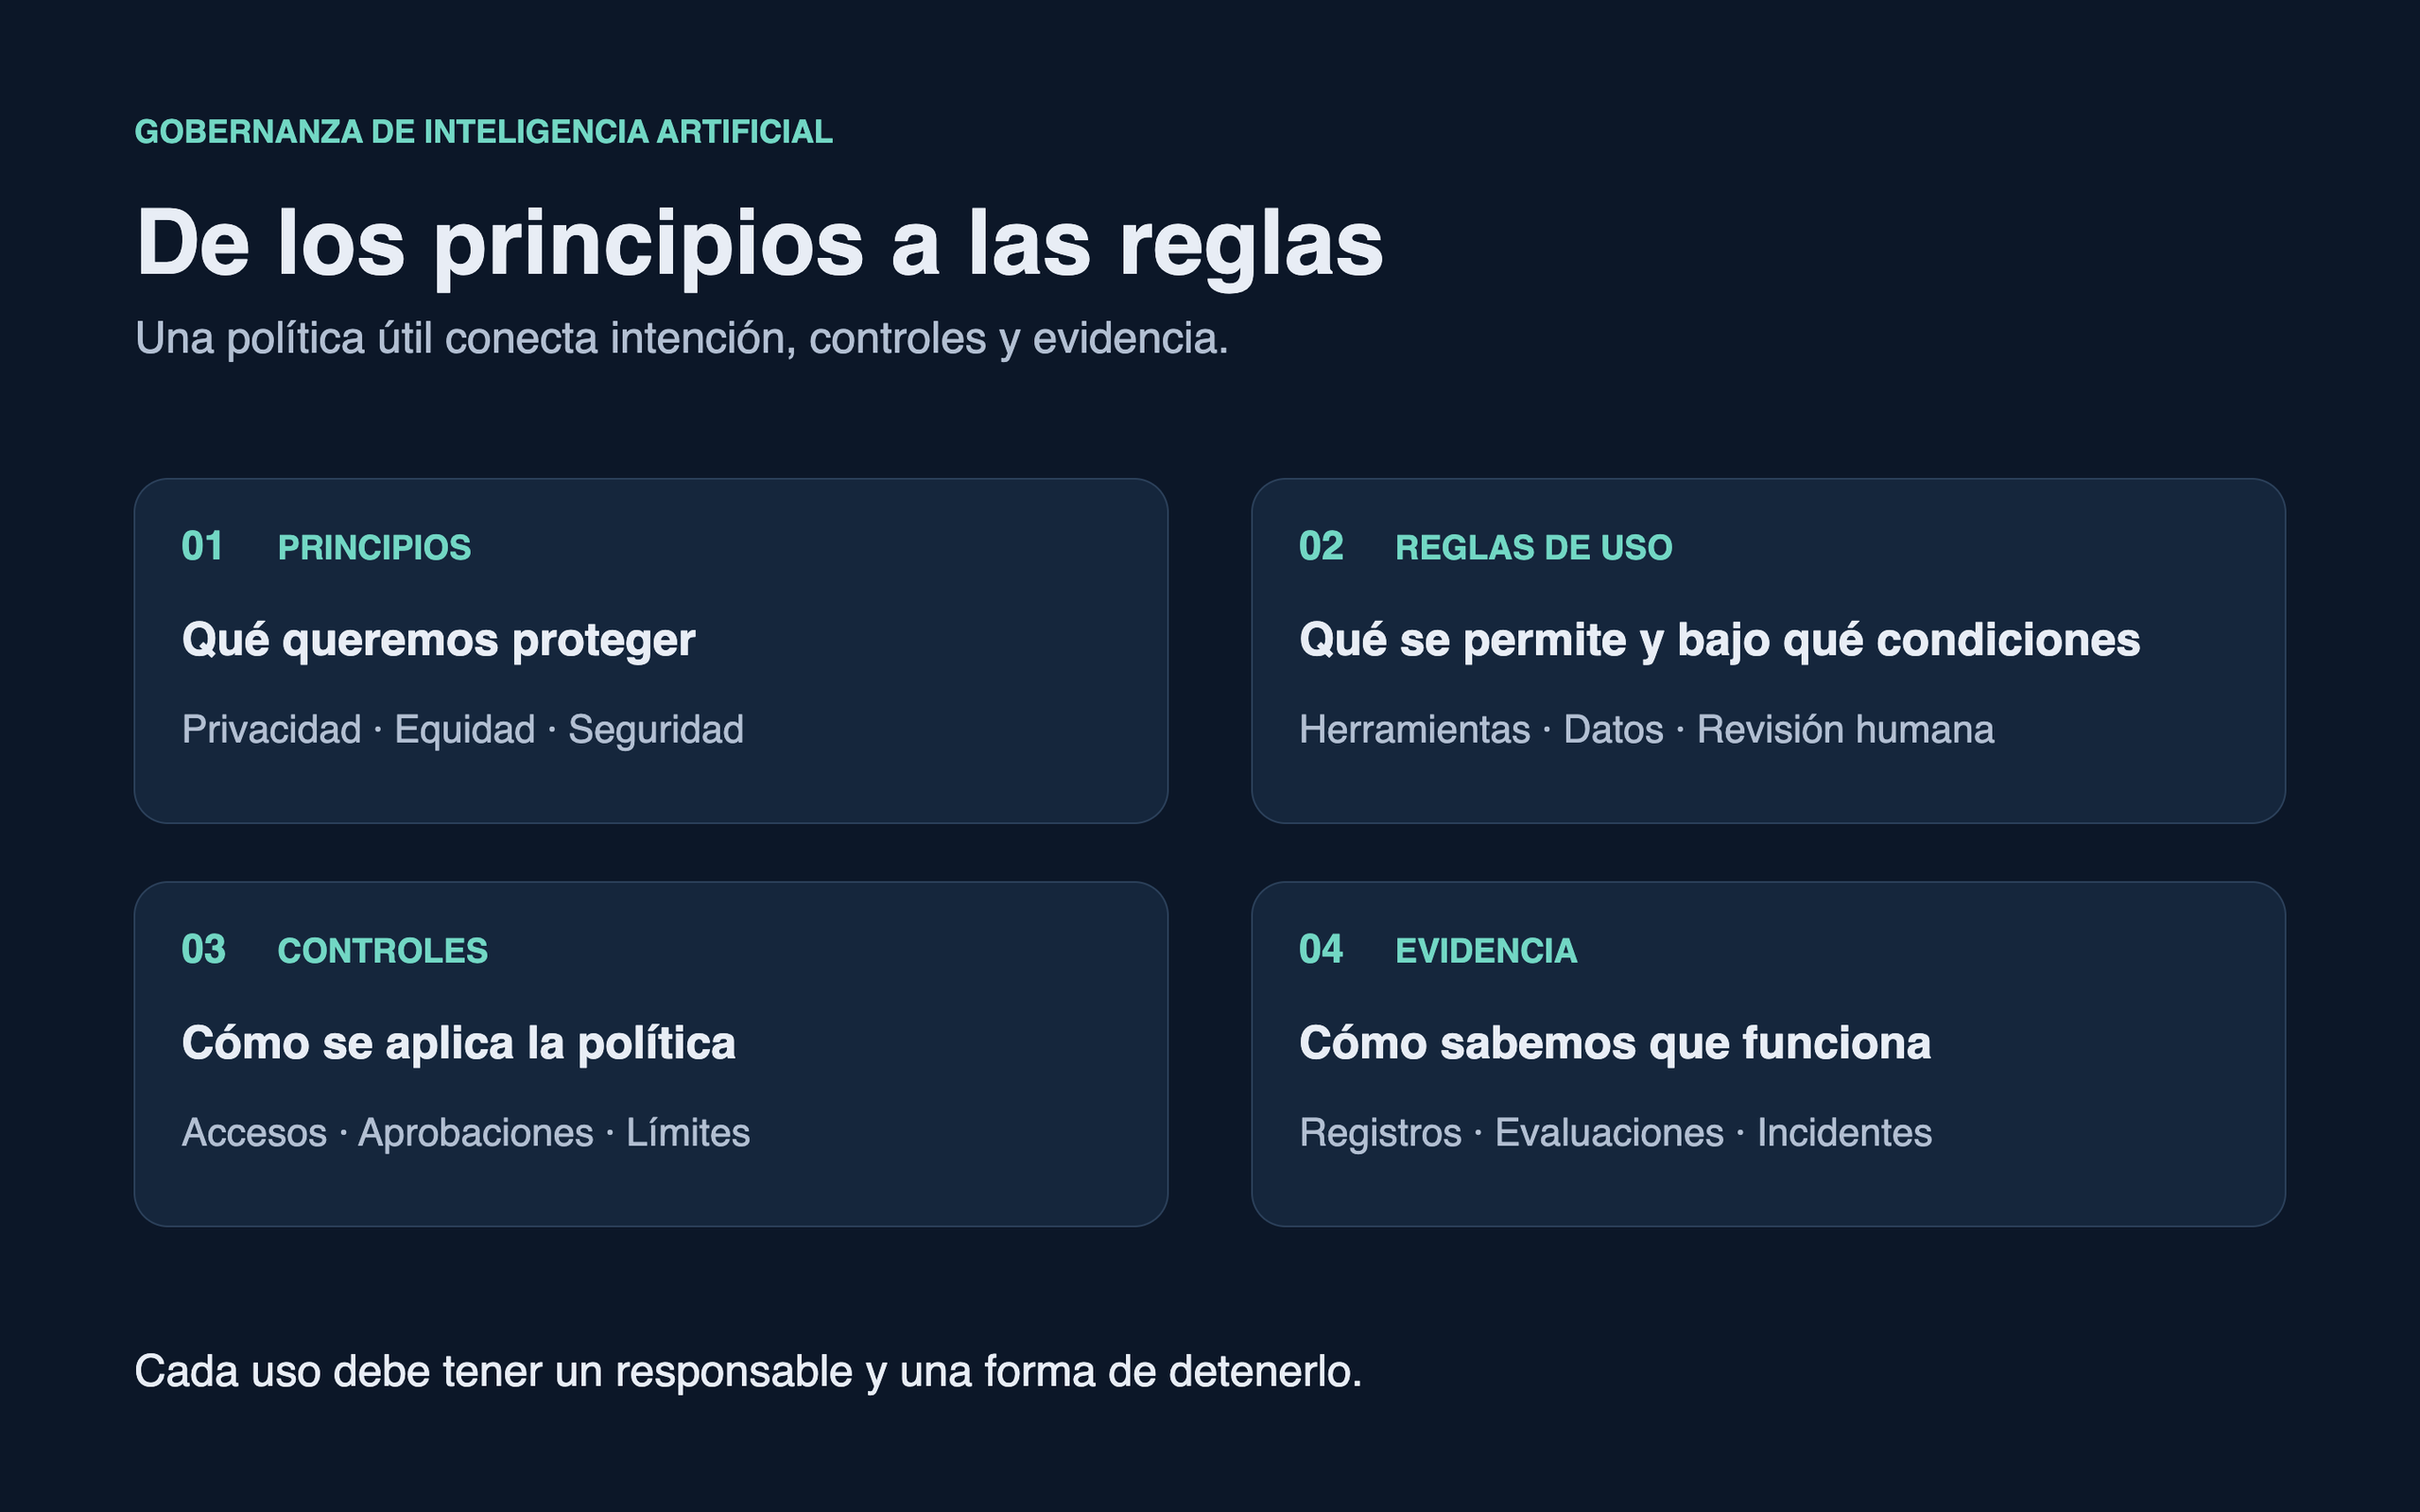
Cómo convertir los principios de inteligencia artificial en reglas claras, controles verificables y decisiones con responsables.
Un equipo comercial carga una propuesta de un cliente en un asistente de IA. Recursos Humanos utiliza un modelo para resumir candidaturas. Marketing publica una imagen sintética. Las tres actividades utilizan inteligencia artificial, pero sus riesgos y controles son distintos.
Una política de uso responsable de IA debe ayudar a resolver esas diferencias antes de que se conviertan en incidentes. Su valor está en responder preguntas concretas: qué herramientas se pueden usar, con cuáles datos, para qué tareas y bajo la responsabilidad de quién.
La unidad de control debe ser el caso de uso: una tarea específica, con datos específicos y consecuencias identificables. Aprobar una plataforma no equivale a autorizar todas sus funciones.
1. Propósito, alcance y responsables
El documento debe explicar qué busca habilitar y proteger, a quiénes aplica y qué tecnologías cubre. Conviene incluir asistentes conversacionales, generación de imágenes, herramientas de programación, modelos integrados en aplicaciones y agentes capaces de ejecutar acciones.
También debe contemplar a empleados, contratistas y proveedores cuando utilicen IA en procesos de la organización.
Cada uso relevante necesita un responsable de negocio. Tecnología y Seguridad evalúan accesos e integraciones; las funciones de privacidad y asesoría jurídica participan cuando corresponde; una autoridad definida aprueba excepciones y acepta el riesgo residual.
Cláusula de ejemplo:
Todo caso de uso que procese información confidencial o pueda afectar a terceros deberá contar con un responsable identificado y una aprobación documentada antes de su puesta en operación.
2. Usos permitidos, condicionados y prohibidos
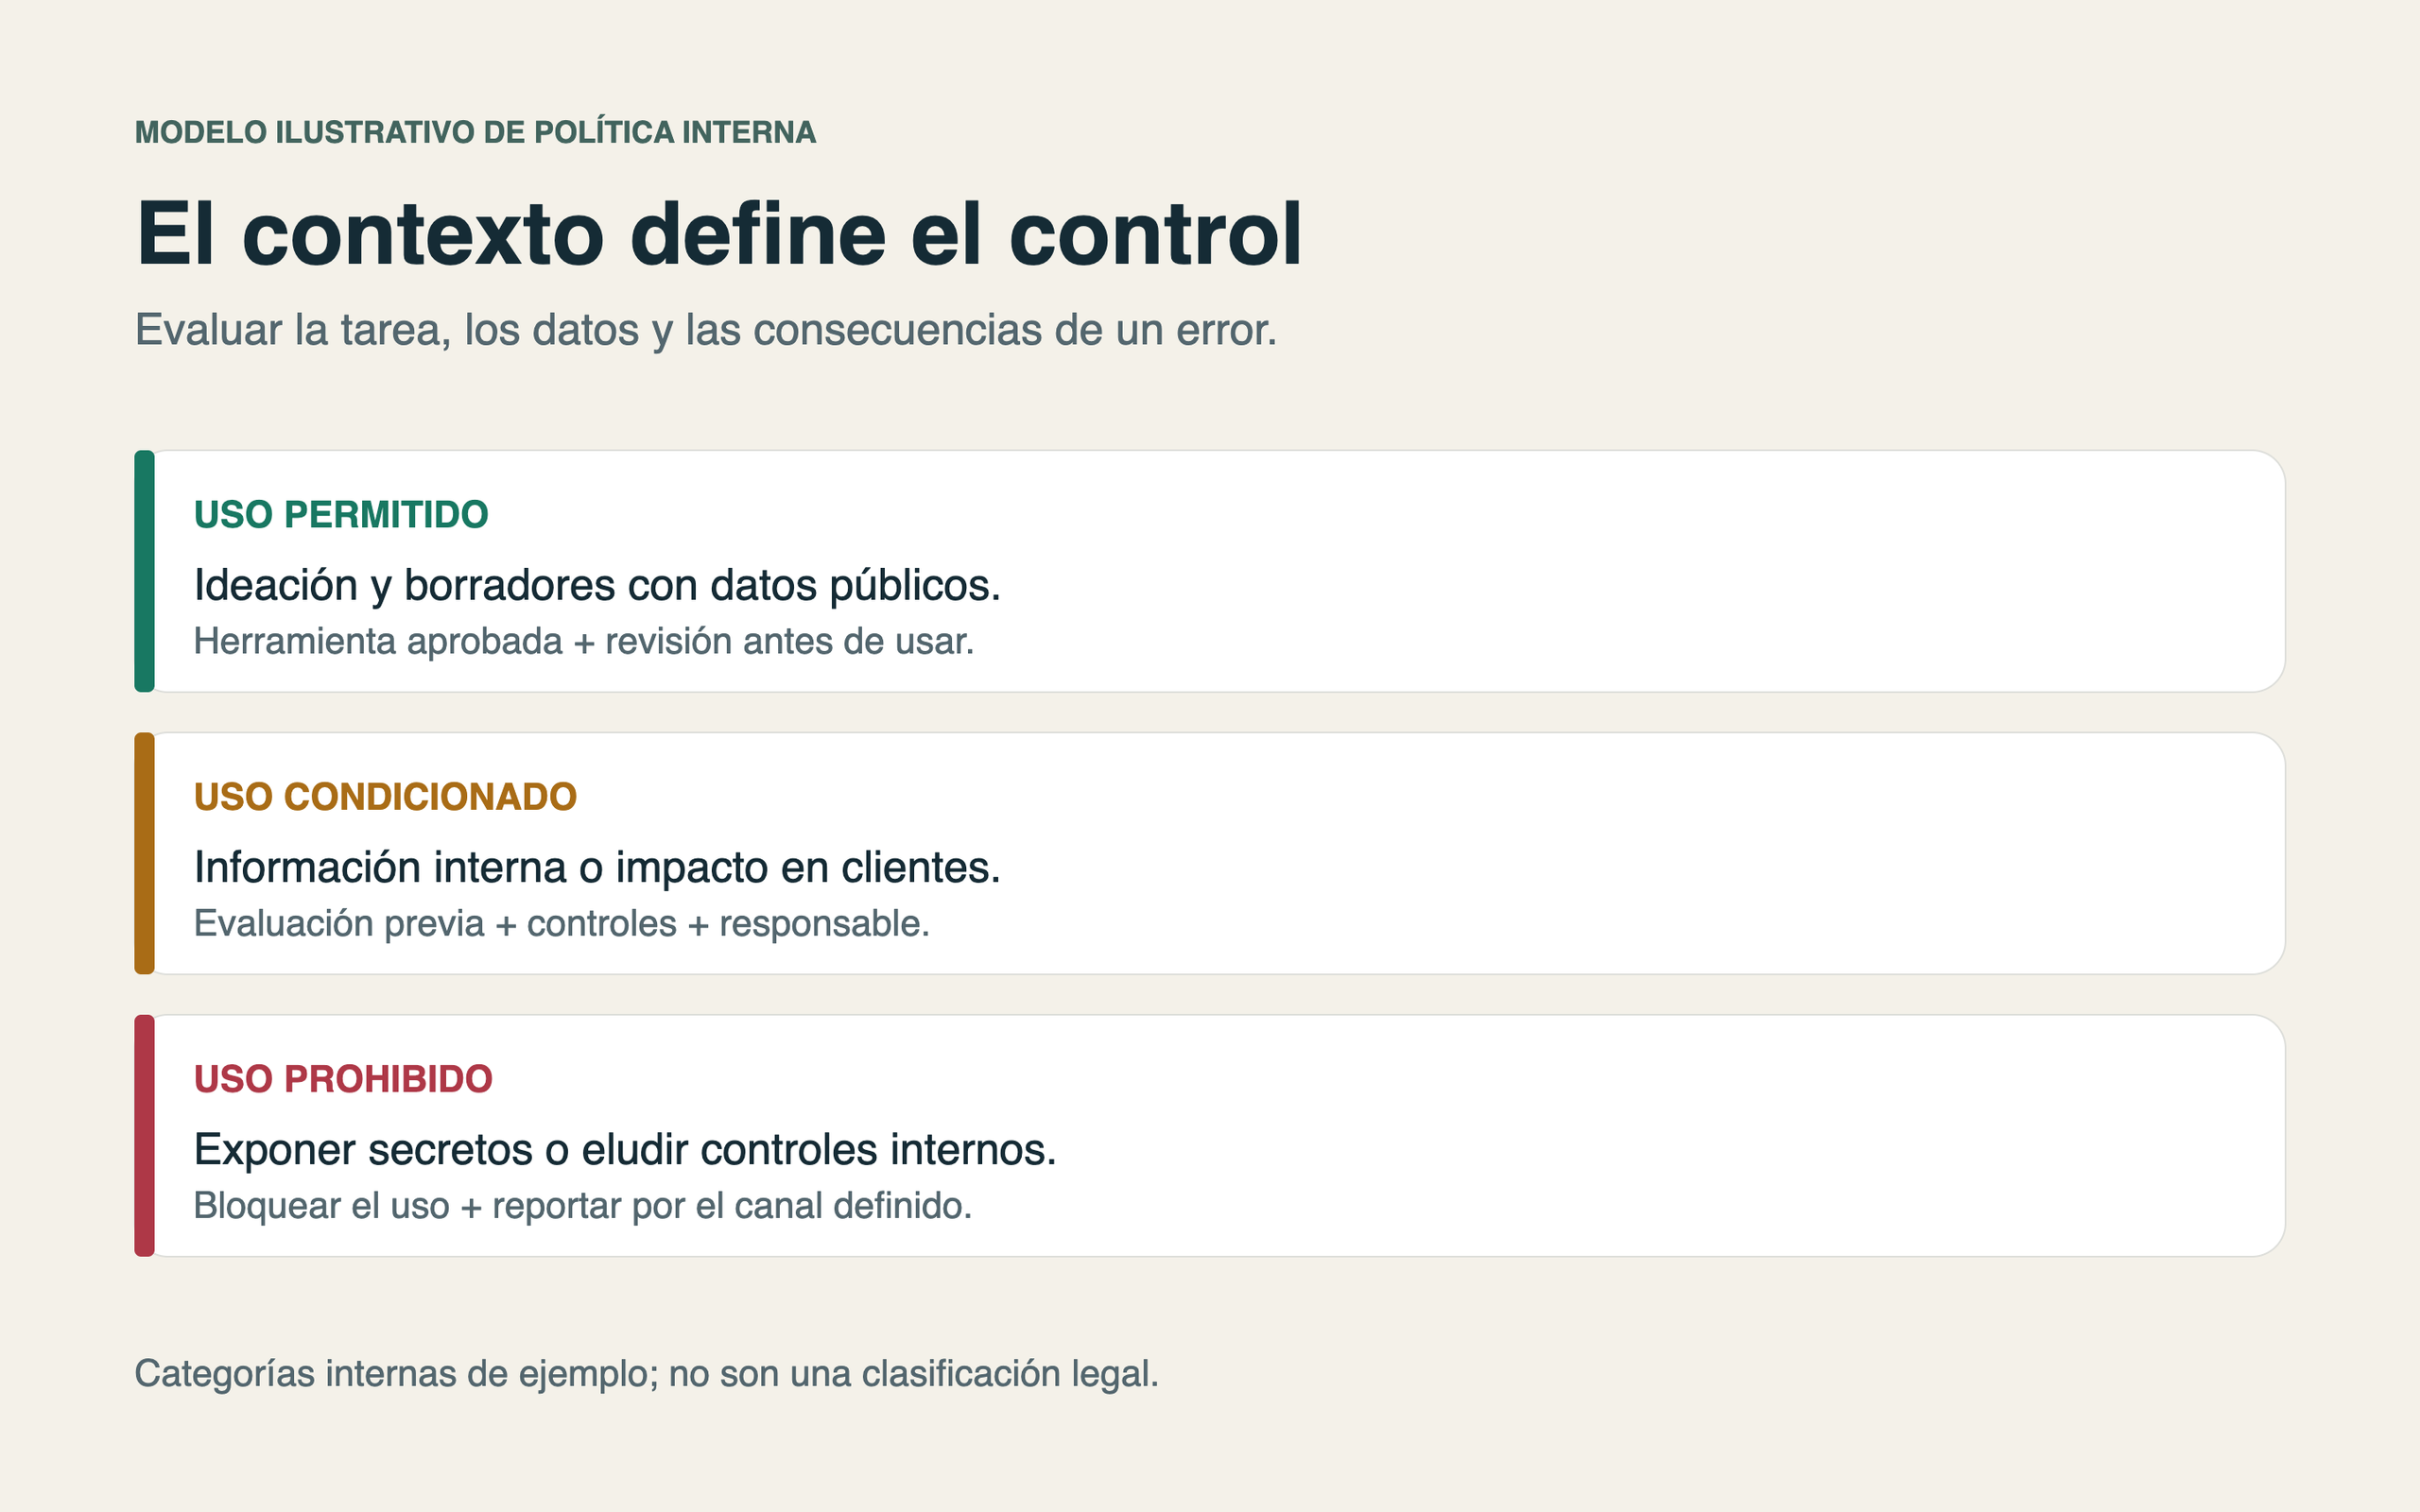
Una lista de herramientas autorizadas es insuficiente. La política debe relacionar cada actividad con sus condiciones de uso.
| Categoría interna | Ejemplo | Control propuesto |
|---|---|---|
| Permitido | Generar ideas con información pública | Herramienta aprobada y revisión del resultado |
| Condicionado | Resumir documentos internos | Evaluación de datos, entorno autorizado y acceso restringido |
| Evaluación reforzada | Apoyar decisiones sobre personas | Evaluación de impacto, pruebas y revisión por personal competente |
| Prohibido | Introducir credenciales o divulgar secretos sin autorización | Bloqueo y reporte del incidente |
Estas categorías son una propuesta de gestión interna. Las restricciones aplicables deben determinarse según el sector, el país y el contexto de uso.
3. Datos, confidencialidad y evaluación de proveedores
La política debe especificar qué información puede introducirse en cada entorno. Entre los datos que requieren especial atención están los expedientes de clientes, información personal, contratos, código propietario y planes estratégicos.
Antes de autorizar una herramienta, la organización debe verificar aspectos como la conservación de entradas y resultados, su posible uso para entrenamiento, los permisos de acceso, las condiciones contractuales y las opciones de eliminación.
Una suscripción empresarial, por sí sola, no resuelve estas preguntas: deben revisarse el producto contratado y su configuración.
Cláusula de ejemplo:
Solo se introducirán los datos necesarios para la tarea y únicamente en entornos autorizados para esa categoría de información. Cuando sea viable, deberán utilizarse datos anonimizados o sintéticos previamente revisados.
Eliminar nombres no garantiza anonimato: otros atributos o el contexto pueden permitir identificar a una persona.
4. Supervisión humana con criterios de aceptación
“Revisar antes de usar” deja demasiado espacio a la interpretación. La política debe definir quién revisa, qué verifica y qué condiciones obligan a rechazar el resultado.
Para un artículo, la revisión puede centrarse en hechos, fuentes y derechos de uso. Para código, en pruebas, seguridad y dependencias. Para un proceso que afecte a personas, debe contemplar errores, posibles sesgos y mecanismos para cuestionar el resultado.
Quien supervisa necesita competencia, tiempo, información y autoridad para intervenir.
Cláusula de ejemplo:
Los resultados destinados a clientes o utilizados en decisiones relevantes deberán ser validados por una persona competente, con autoridad para corregirlos, rechazarlos o detener el proceso.
5. Transparencia, contenidos y propiedad intelectual
La política debe establecer cuándo comunicar la intervención de IA, cómo identificar contenido sintético y cómo evitar atribuciones engañosas.
También debe exigir la verificación de citas y referencias, la revisión de licencias y el respeto por los derechos sobre materiales de entrada y salida. Que un sistema genere un texto o una imagen no demuestra que puedan utilizarse sin restricciones.
En interfaces conversacionales, debe definirse cómo identificar al asistente y cuándo ofrecer contacto humano. Para materiales publicados, conviene establecer criterios de divulgación según el contexto y las obligaciones aplicables.
6. Seguridad y límites para agentes
Un asistente que redacta y un agente que puede enviar correos, modificar registros o ejecutar código necesitan controles diferentes.
La política debe definir permisos mínimos, acciones que requieren confirmación, límites de gasto o volumen, registros de actividad y mecanismos de suspensión. También debe contemplar pruebas frente a instrucciones maliciosas incrustadas en documentos o páginas: un contenido externo podría intentar inducir al agente a divulgar información o ejecutar acciones indebidas.
Cláusula de ejemplo:
Los agentes operarán con permisos limitados a su función. Las acciones externas de impacto relevante requerirán aprobación humana previa y deberán quedar registradas.
7. Incidentes, excepciones y mejora continua
La política necesita un procedimiento para reportar filtraciones, resultados perjudiciales, automatizaciones fuera de control o usos no autorizados. Debe indicar el canal de reporte, quién coordina la respuesta y quién puede suspender el sistema.
Las excepciones necesitan justificación, aprobación, controles compensatorios y vencimiento. Una autorización indefinida puede mantener un riesgo que nadie vuelve a evaluar.
La formación debe adaptarse a las funciones del personal. Además, conviene revisar la política periódicamente y ante cambios importantes en herramientas, datos, integraciones o procesos.
Para comprobar su aplicación, pueden seguirse indicadores como la proporción de casos registrados con responsable, el tiempo para contener incidentes y los hallazgos pendientes de corregir. Cada indicador necesita una definición y una fuente de evidencia.
Una estructura documental que facilite su aplicación
Una organización puede distribuir este contenido en tres documentos complementarios:
- Política principal: propósito, alcance, principios, responsabilidades y reglas obligatorias.
- Anexos operativos: herramientas autorizadas, clasificación de datos, matriz de usos y criterios de revisión.
- Registros: inventario de casos, evaluaciones, aprobaciones, excepciones e incidentes, con acceso y conservación definidos.
Esta estructura permite actualizar herramientas y procedimientos sin reescribir todos los principios de la política.
Marcos que ayudan a dar consistencia
El marco de gestión de riesgos de IA de NIST organiza su núcleo en cuatro funciones: gobernar, mapear, medir y gestionar. Puede servir como referencia para conectar responsabilidades, contexto, evaluación y respuesta al riesgo. NIST AI RMF.
ISO/IEC 42001 establece requisitos para un sistema de gestión de inteligencia artificial. Ofrece una referencia para integrar políticas, responsabilidades y mejora continua en la organización. Tener una política escrita no demuestra, por sí solo, conformidad con la norma. ISO/IEC 42001.
Una política de uso responsable demuestra su calidad cuando ayuda a tomar decisiones cotidianas: permite reconocer un uso autorizado, identificar cuándo hace falta una evaluación y actuar con rapidez cuando algo falla. La madurez está en poder demostrar quién decidió, con qué criterios y bajo cuáles controles.